Усе почалося зі звичайного експерименту. Я вирішив підключити Claude Code до домашнього роутера й перевірити, чи зможе штучний інтелект керувати ним безпосередньо через термінал.
У результаті знайшов механізм віддаленого керування, який залишився від колишнього інтернет-провайдера. А потім на практиці перевірив, чи можна підмінити сервер провайдера й отримати контроль над власним роутером.
Як я підключив ШІ до роутера
Для підключення використав SSH. Claude Code працював на моєму ноутбуці, а до роутера підключався через мережу. Після налаштування SSH-ключа агент міг виконувати команди без постійного введення пароля.
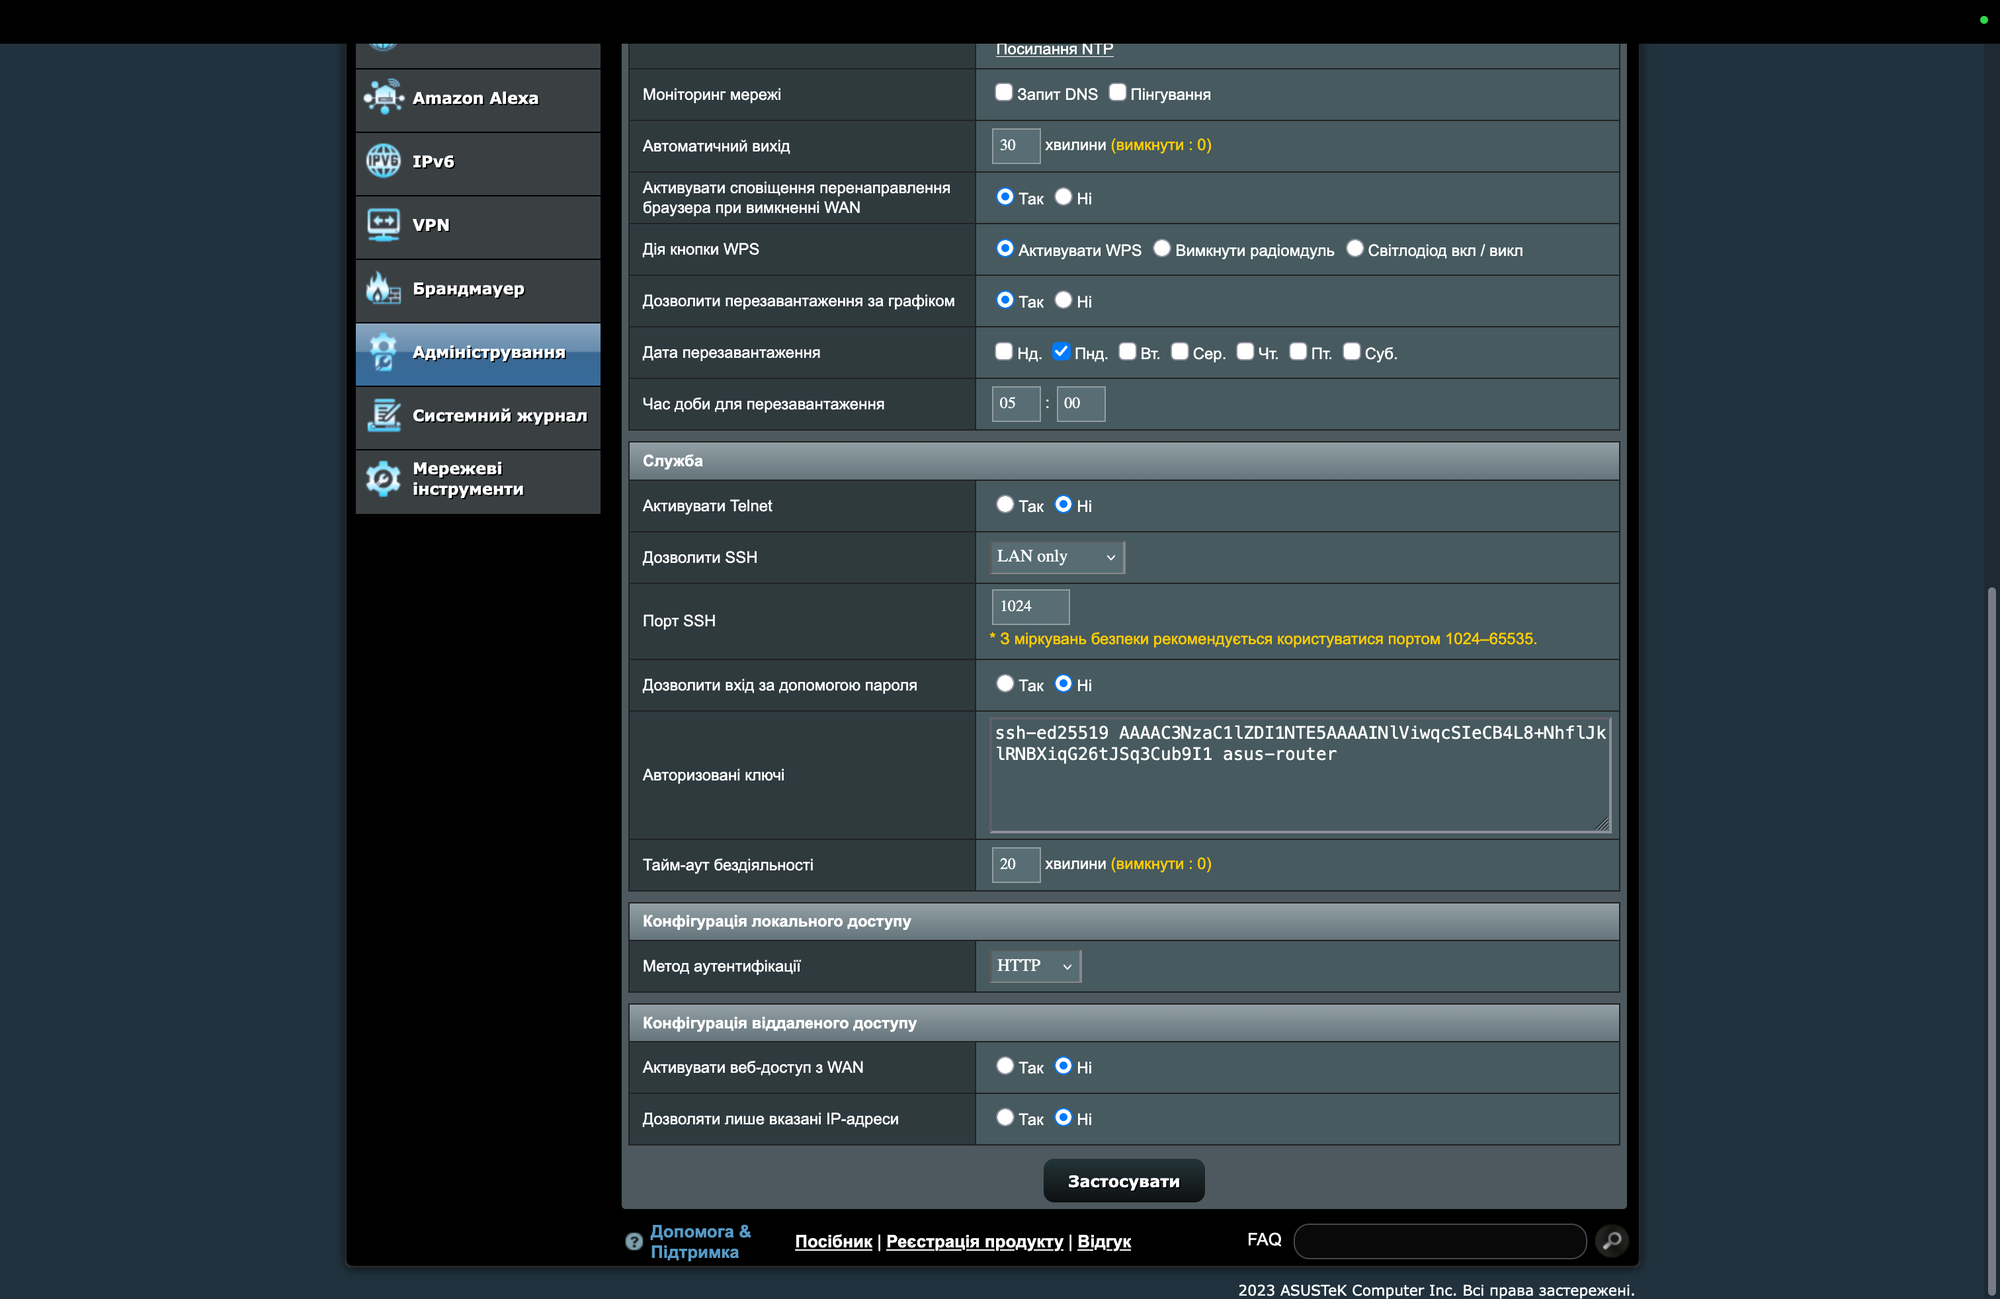
Спочатку я попросив його проаналізувати підключені пристрої. За мережевою статистикою він зміг припустити, які пристрої активні, якими застосунками користуються та навіть у яких кімнатах вони можуть перебувати, орієнтуючись на рівень Wi-Fi-сигналу.
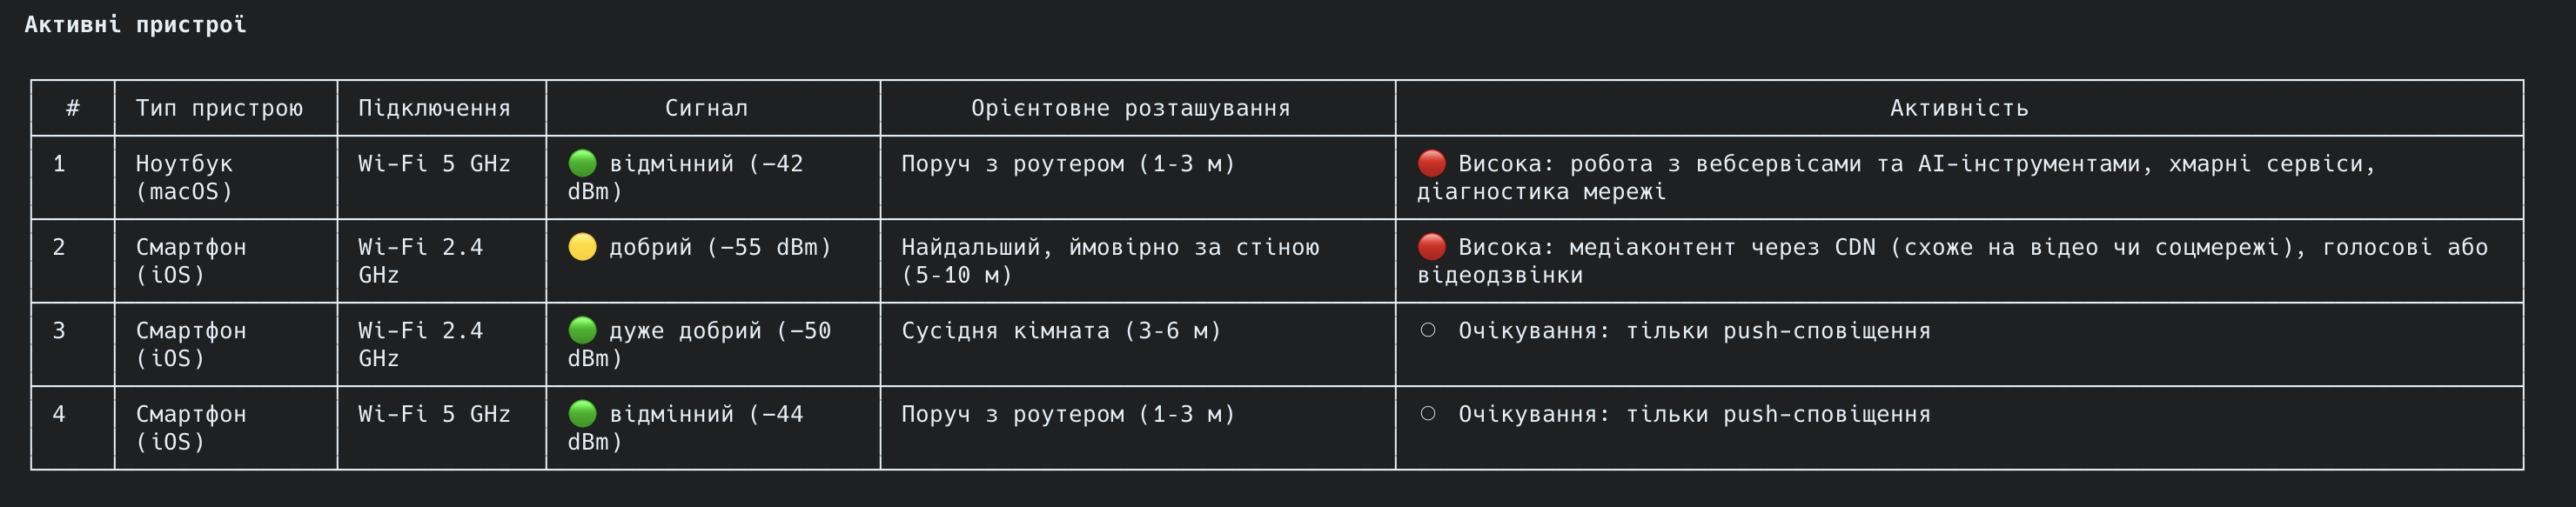
Потім перевірив керування налаштуваннями. Замість адміністративної панелі можна було просто описувати потрібну дію звичайною мовою.
Третім завданням став аудит безпеки. Приблизно за п'ять хвилин Claude Code знайшов 16 потенційних проблем. Серед звичайних недоліків конфігурації був один цікавий пункт: роутер щодня звертався до сервера мого колишнього провайдера, від якого я відключився три місяці тому.
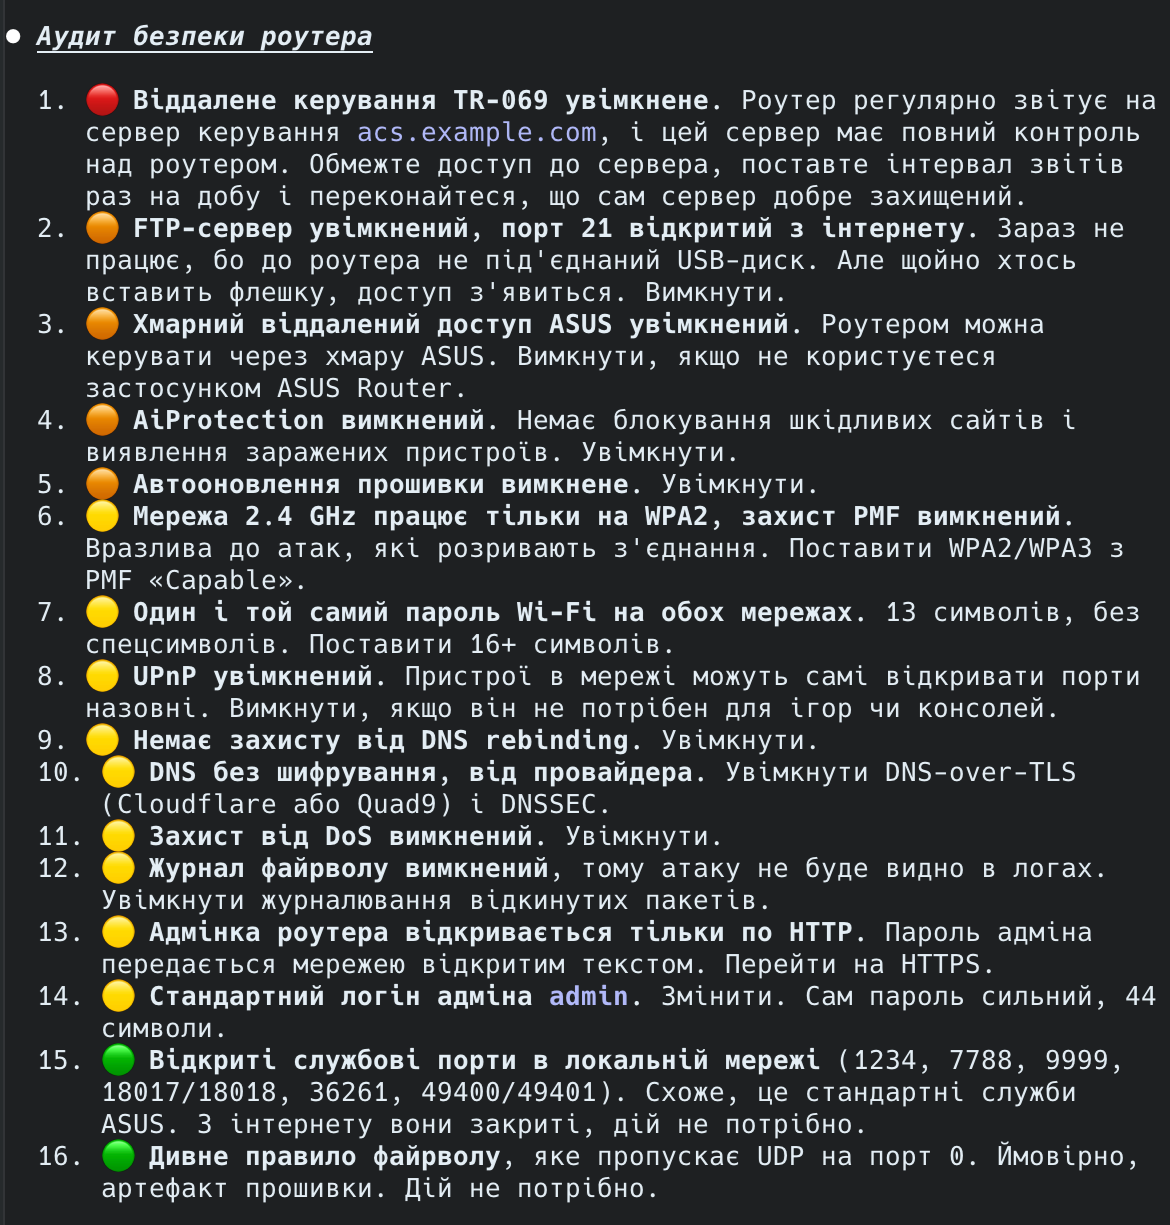
Що таке TR-069 і чому це важливо
З'ясувалося, що роутер використовував протокол TR-069. Це технологія, яка дозволяє інтернет-провайдерам віддалено налаштовувати й обслуговувати обладнання абонентів.
Працює вона досить просто. Роутер періодично звертається до спеціального сервера ACS (Auto Configuration Server), перевіряє наявність завдань і за потреби виконує їх.
Як працює TR-069
Через цей механізм провайдер може змінювати мережеві параметри, перезавантажувати пристрій, отримувати діагностичну інформацію та виконувати інші операції, передбачені прошивкою.
Сама технологія не є вразливістю. Проблема була в її конфігурації на моєму роутері.
По-перше, адреса ACS залишилася від старого провайдера. По-друге, для з'єднання використовувався звичайний HTTP без шифрування. Крім того, конфігурація не забезпечувала належної перевірки справжності сервера.
Це створювало потенційну можливість підмінити ACS, якщо отримати контроль над мережевим шляхом між роутером і сервером.
Перевірка на практиці
Я вирішив перевірити, чи справді можна змусити роутер прийняти сторонній сервер за сервер провайдера.
Для експерименту використав Raspberry Pi, який підключив між власним роутером та інтернетом. На ньому підготував тестове середовище для підміни мережевої взаємодії.
Візуалізація перехоплення та підміни.
Мета полягала не просто в перехопленні з'єднання. Я хотів перевірити, чи можна через підставний ACS змінити адресу сервера керування так, щоб роутер надалі сам підключався до іншого сервера в інтернеті.
І це спрацювало.
Роутер прийняв нові налаштування й почав звертатися до мого віддаленого ACS. Після цього я прибрав Raspberry Pi, відновив звичайне підключення до інтернету й перевірив результат.
Роутер продовжив самостійно підключатися до мого сервера. Тобто посередник знадобився лише для початкової підміни.
Що це дозволяло робити
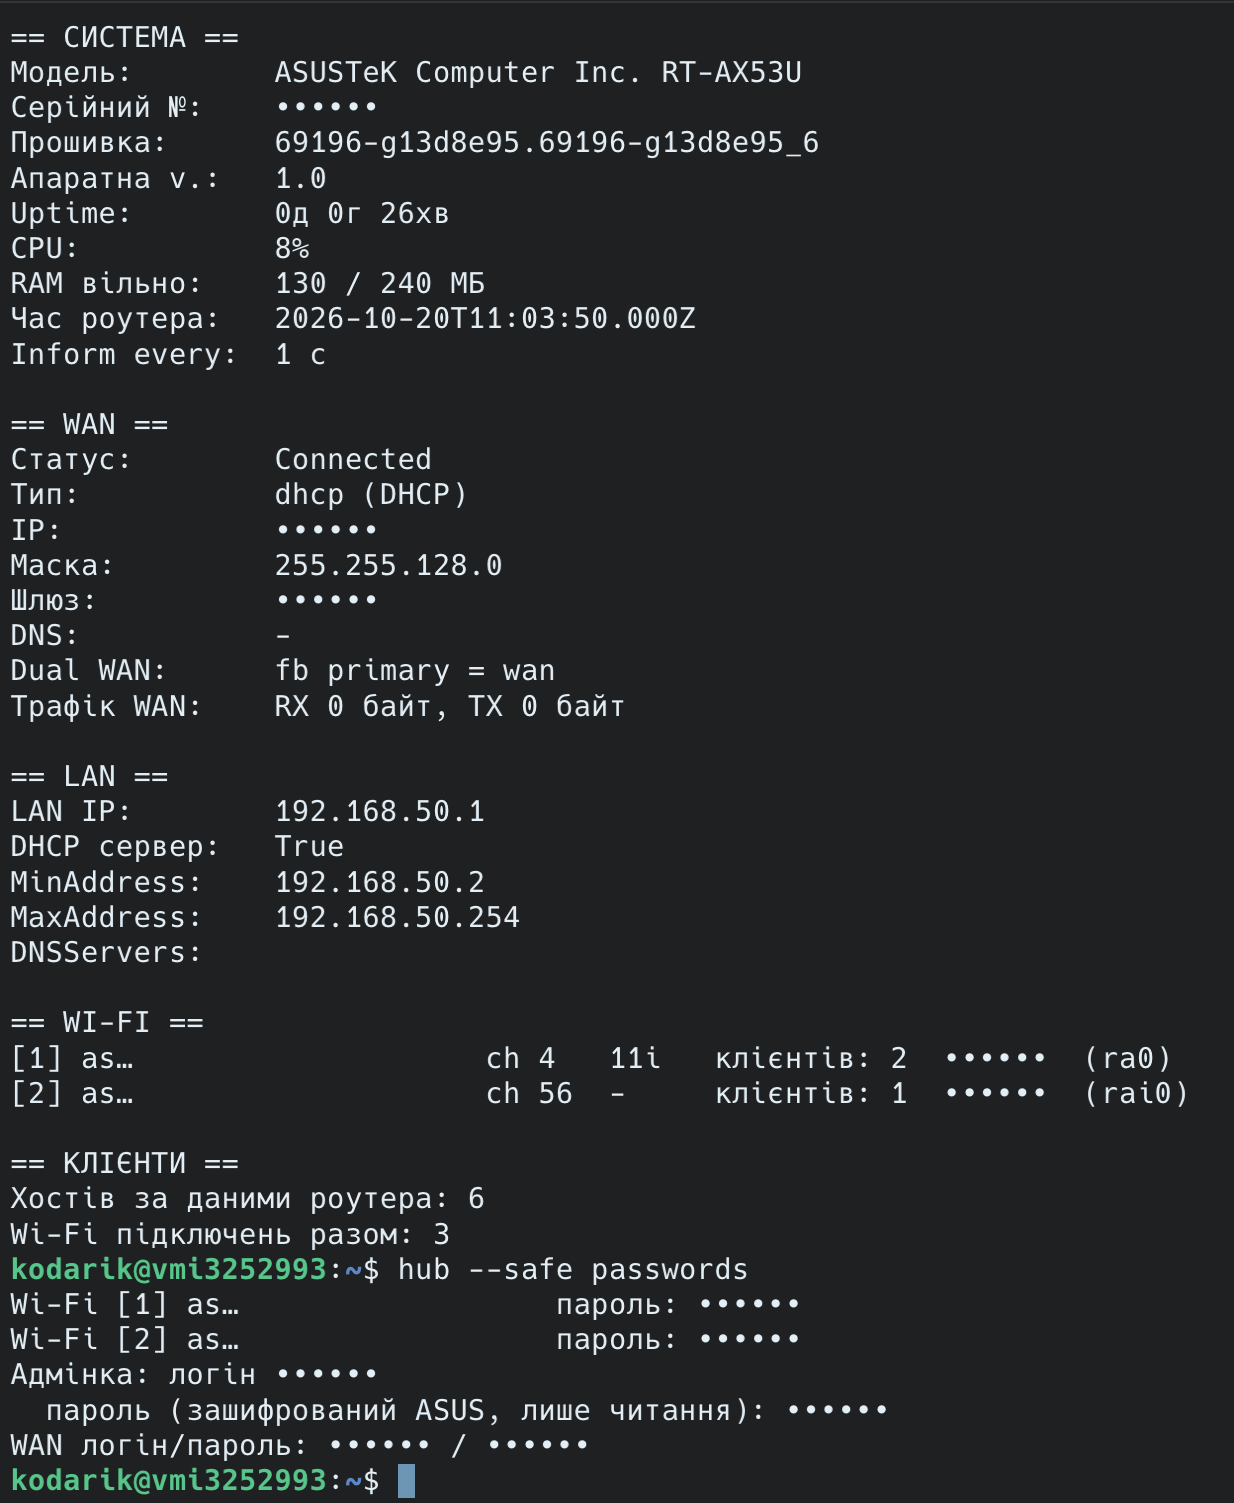
Через отриманий доступ я зміг керувати мережевими налаштуваннями роутера. Зокрема, механізм дозволяв:
- Змінювати назву та пароль Wi-Fi.
- Переглядати підключені пристрої.
- Отримувати збережені облікові дані Wi-Fi та інтернет-підключення.
- Змінювати DNS-сервери.
- Віддалено перезавантажувати роутер.
Залежно від моделі й прошивки TR-069 може надавати й інші можливості, включно з керуванням оновленнями.
Важливий момент: це не універсальна вразливість усіх роутерів із TR-069. Я підтвердив проблему на власному пристрої з конкретною конфігурацією.
А яку роль відіграв Claude Code?
Найцікавіше, що я взагалі не планував шукати вразливості TR-069. Агент сам помітив підозрілі налаштування під час загального аудиту й допоміг розібратися, як працює цей протокол.
Але коли я захотів перейти до практичної перевірки підміни сервера, Claude Code почав відмовлятися допомагати через обмеження безпеки. Навіть після пояснень, що досліджую власне обладнання.
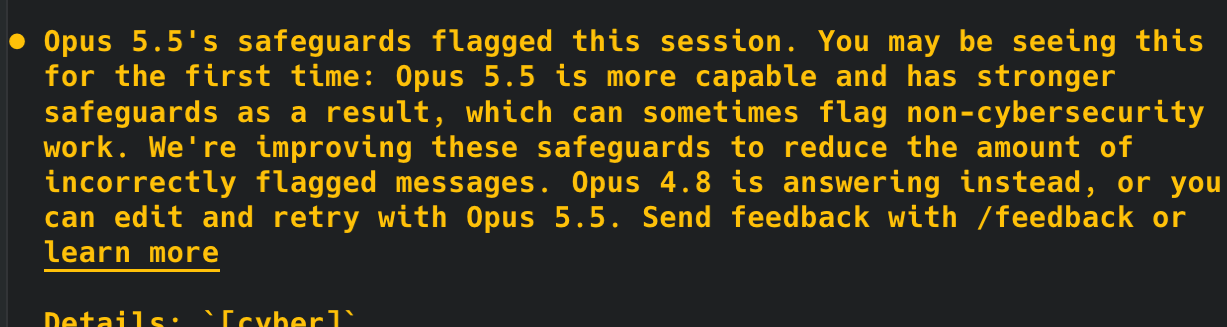
У результаті ШІ допоміг знайти й зрозуміти проблему, але практичний експеримент довелося проводити самостійно.
Що було далі
Після експерименту я прибрав тестові налаштування й вимкнув непотрібне віддалене керування.
Також спробував повідомити колишнього провайдера про знахідку. Це виявилося окремою проблемою: служба підтримки була готова допомагати з інтернет-з'єднанням, але передати інформацію про потенційну вразливість відповідальним спеціалістам було значно складніше.
Головний висновок цієї історії для мене простий: ШІ вже може бути корисним інструментом навіть для дослідження технологій, у яких ви не маєте глибокої експертизи. Але його висновки все одно потрібно перевіряти на практиці.
А власникам роутерів, особливо тим, хто змінював провайдера й залишив старе обладнання, варто перевірити налаштування TR-069 / CWMP. Якщо віддалене керування активне, з'ясуйте, який ACS-сервер використовується, чи належить він вашому провайдеру та чи справді потрібен.
У моєму випадку три місяці ніхто навіть не підозрював, що роутер продовжує звертатися до сервера компанії, послугами якої я вже не користуюся.